

特灵科技(Trane Technologies)管理着全球数以百万计的暖通空调设备,覆盖数据中心、医院、制造工厂和商业楼宇。过去,技术人员要回答一个跨设备的运维问题,往往得在多个仪表盘之间来回切换、层层点开菜单,耗时20分钟以上。其工程团队用3—4周在Amazon Bedrock AgentCore上搭出一套对话式智能体,把这段流程压缩到20秒,按内部对技术人员的多周基准测试,时间到洞察提升约60倍。
为什么单体智能体不够
问题首先不在模型,而在“同一份数据、不同的人要看不同的侧面”。现场技师要制冷剂压力、故障码和系统级排障步骤;客户经理要看可用率、节能机会和项目组合趋势;业主则要能效评分、可持续指标和简化摘要。传统系统用同一套界面服务所有角色,逼着每个人记住菜单层级和术语。
如果做成一个单体智能体,任何新工具、新提示词、新数据源都要挤进同一条发布流水线,系统越大越容易堵。团队把难点拆成四件事:实时遥测与知识库检索的集成、智能体逻辑与后端工具执行的分离、跨排障会话的上下文保持、以及多步推理链的可观测性——一个错误答案可能来自缺失的密钥、畸形的工具返回,也可能是模型幻觉,没有端到端追踪就分不清。
五个专家,各管一段
最终方案采用多智能体架构,每个助手有自己的系统提示词,只专注一个能力域:Resources Assistant负责找资料、找联系人、找可分享的文档;Knowledge Assistant回答设备原理、系统参数以及Trane Cloud基础设施是否通过SOC 2认证;Analytics Insights Assistant查询实时遥测,发现能效机会、标记待检项、追溯故障根因;Expert Advisor帮助判断哪种产品方案适配场景、如何提升客户价值;Navigation Assistant直接给出技术支持升级表单、备件订购页面等确切链接和工具。
这种拆分也为扩展留了口子:后续接入工单系统、CRM,只需通过AgentCore Gateway和MCP等开放标准挂上新的工具,不必改动智能体核心。
把智能体逻辑与工具执行分开
团队用Strands框架写智能体行为与编排逻辑,用AgentCore承担托管运行时、记忆、工具网关和生产基础设施,并通过AWS CDK做基础设施即代码。四个能力分别解决一个工程问题。
运行时把每个用户会话隔离在独立微VM中,拥有自己的CPU、内存和文件系统,会话结束即终止并清理。这样现场技师的会话与业主的会话在物理上分开,角色权限不靠自定义基础设施来兜底;计费只算会话内的活跃算力,智能体调用工具之间的长停顿不累计成本。
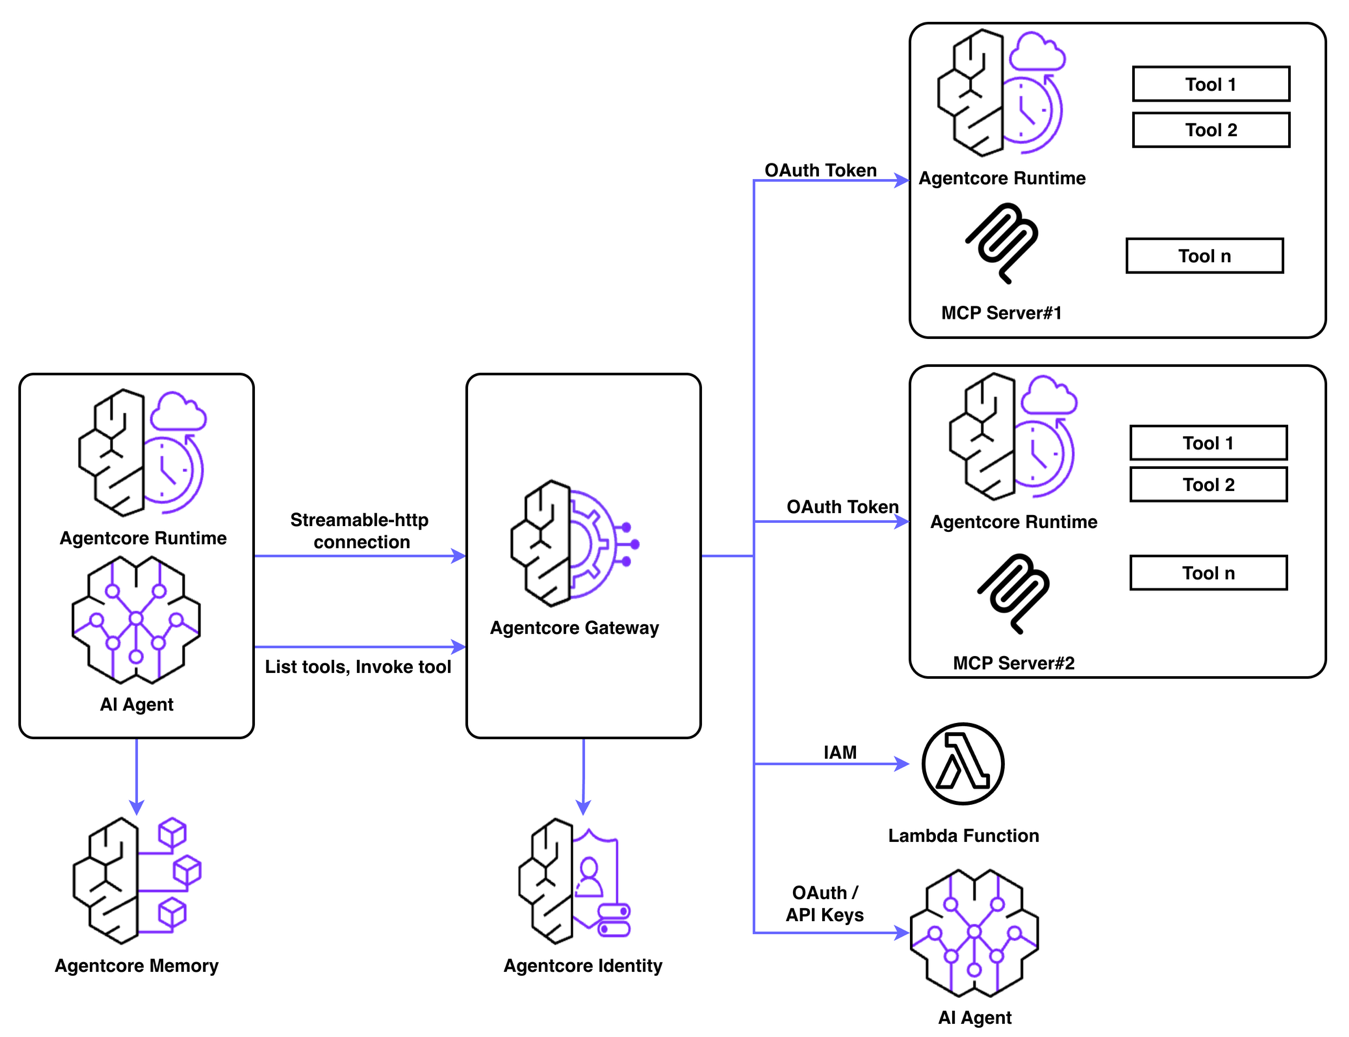
网关把Trane Cloud的内部API包装成按能力域组织的MCP工具,并与Amazon OpenSearch Service集成,统一处理认证与schema转换。以后接CRM或工单系统,走同一个入口即可。
记忆保存跨排障会话的状态,用户可以直接追问“再和上个月比一下”,不必重复交代背景;短期会话记忆默认90天过期,兼顾上下文与数据保留政策。
可观测性记录智能体发起的每次工具调用。开发期团队遇到反复出现的工具失败,靠CloudWatch中的调用链确认多次调用是同一失败模式,最终定位到AWS Secrets Manager里缺少一个密钥,补上后恢复。
实时数据流是:用户查询携带JWT进入运行时,身份组件按OIDC发现端点校验令牌,记忆注入历史上下文;智能体再通过OAuth 2.0机器对机器认证访问独立MCP服务器;服务器并行调用OpenSearch等系统做语义检索;最后Amazon Bedrock上的Claude模型综合遥测数据,用Server-Sent Events流式返回。
上线后的三个数字
第一,20分钟变20秒,约60倍;第二,后端解耦加统一网关后,把同一套智能体能力接进其他企业应用不到一天;第三,先用内部现场技师做beta,再对外发布——技师面对的是最苛刻的诊断流程,能提前暴露准确性与可用性问题。
生产控制同样没有省略:Bedrock Guardrails配置内容过滤、主题拒绝策略,把智能体限制在运维域内;敏感信息过滤在返回前脱敏PII;提示攻击检测防范越狱;基础设施层再用角色权限和每会话微VM隔离,降低跨租户数据泄露风险。
小结
这个案例说明,企业智能体的难点很少是“选哪个模型”,更多是工具治理、会话隔离、上下文管理和可观测性。把这些“脏活”产品化,20秒的答案才敢交给一线使用。
资料来源:How Trane gets building insights 60x faster with Amazon Bedrock AgentCore — Amazon Web Services(2025-09)。本文为技术要点整理/编译,非原文全文。